martedì 20 ottobre 2026
di Alessandro Papini - Presidente AIP
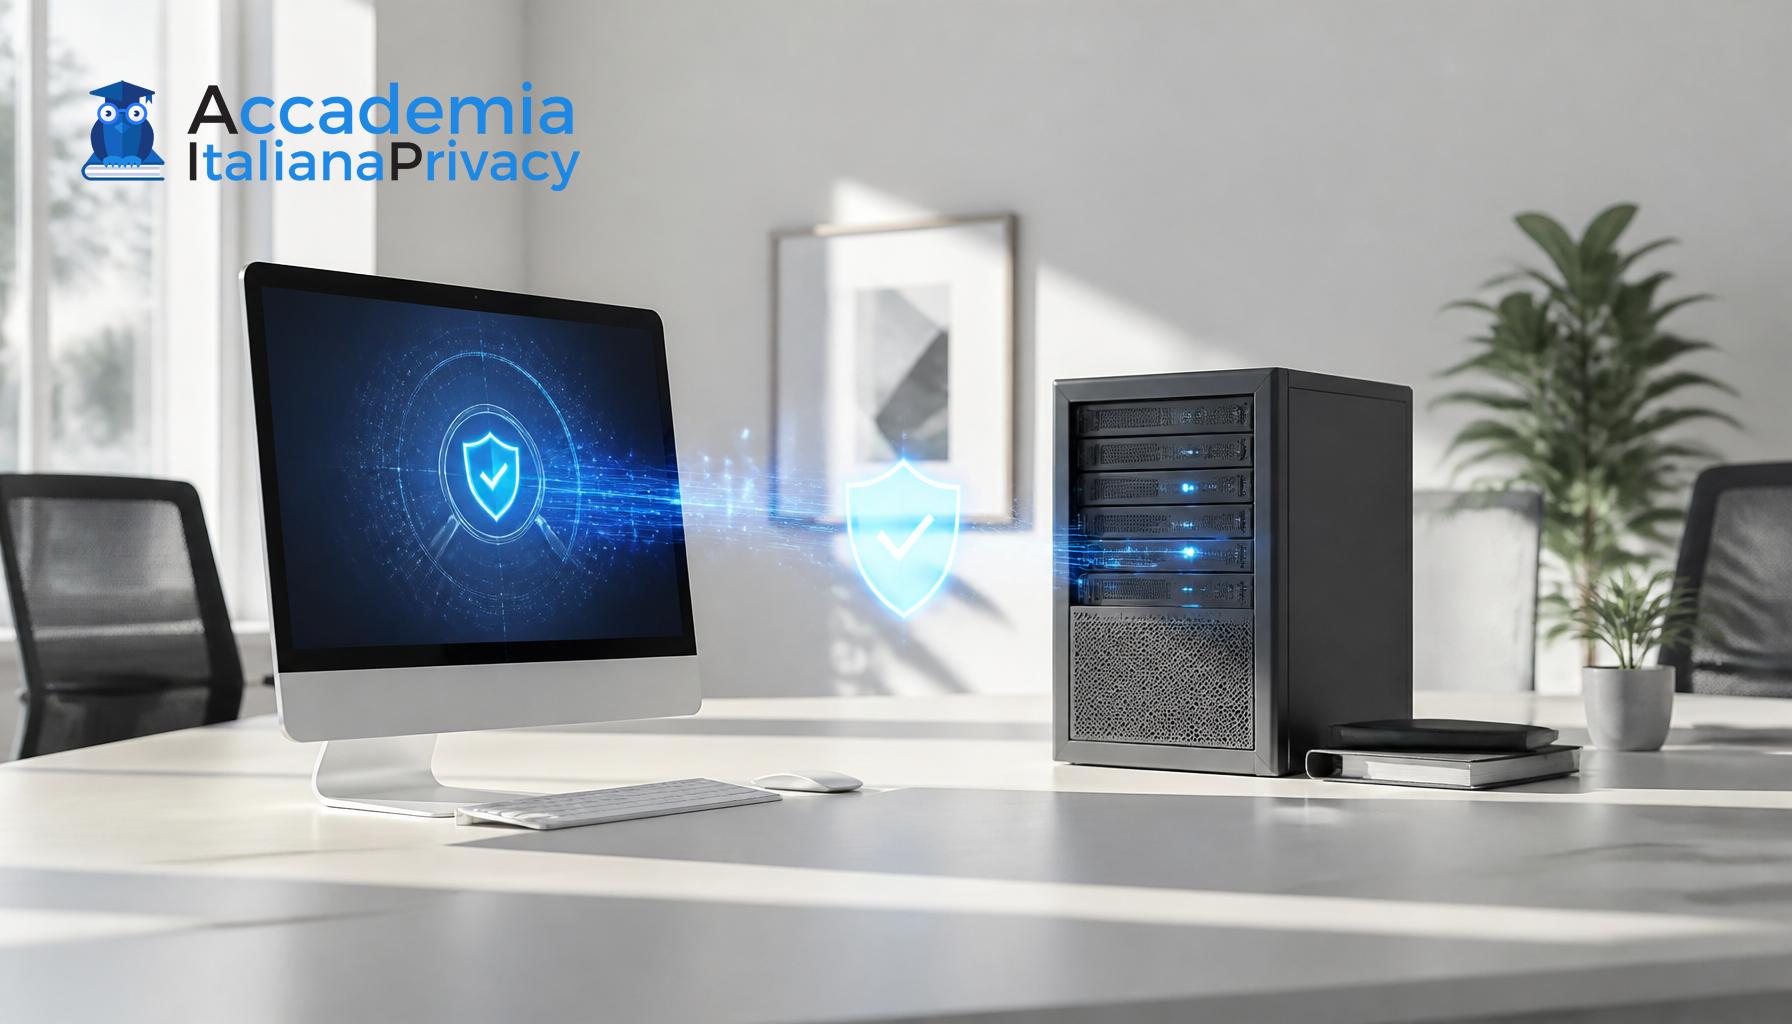
La crescente complessità del panorama digitale richiede che le organizzazioni sviluppino una cultura della sicurezza robusta. Un elemento cruciale per raggiungere questo obiettivo è l'implementazione di test di vulnerabilità e audit periodici, strumenti fondamentali per garantire la resilienza tecnica in un contesto di accountability. Ma come documentare efficacemente queste attività per dimostrare la conformità rispetto alle normative sulla protezione dei dati?
L'importanza dei test di vulnerabilità
Condurre test di vulnerabilità è essenziale per identificare e mitigare i potenziali punti deboli nei sistemi informatici. Queste verifiche, che possono essere effettuate tramite scansioni automatizzate o penetration test manuali, permettono di rilevare le minacce prima che possano essere sfruttate. Ogni situazione è unica e richiede un approccio personalizzato; la documentazione di tali test va oltre la semplice registrazione degli esiti. È fondamentale tracciare le azioni correttive intraprese in risposta alle vulnerabilità identificate, inclusi i tempi di risoluzione e l'efficacia delle misure implementate.
La resilienza tecnica non può essere raggiunta se i risultati dei test non sono accompagnati da un piano d'azione chiaro e aggiornato. Ad esempio, l'utilizzo di strumenti di gestione delle vulnerabilità può agevolare il monitoraggio delle problematiche risolte e delle scadenze per future verifiche, creando così un registro affidabile e facilmente accessibile.
Audit periodici: un pilastro dell'accountability
Gli audit periodici sono un'altra componente chiave nella documentazione della resilienza tecnica. Questi audit non solo valutano l'efficacia delle misure di sicurezza esistenti, ma forniscono anche un'opportunità per rivedere e aggiornare le politiche aziendali. La pianificazione e l'esecuzione di audit regolari garantiscono che le organizzazioni siano sempre in linea con le normative vigenti e siano pronte a rispondere a eventuali incidenti.
Un audit ben strutturato deve includere la valutazione delle pratiche di gestione dei dati, l'analisi dei flussi informativi e l'esame delle misure di sicurezza implementate. La documentazione deve essere meticolosa; ogni audit dovrebbe terminare con un rapporto dettagliato, che evidenzi le mancanze e le raccomandazioni per l'adeguamento delle procedure. Inoltre, i risultati degli audit fungono da prova tangibile della compliance e della responsabilità, un aspetto sempre più richiesto dalle autorità di regolamentazione.
Sinergia tra test di vulnerabilità e audit
La combinazione di test di vulnerabilità e audit periodici crea un ciclo virtuoso di miglioramento continuo. La raccolta e l'analisi dei dati generati da entrambe le pratiche informano le strategie di sicurezza e forniscono le basi per decisioni informate. Documentare le interazioni tra test e audit costituisce una traccia chiara della proattività dell'organizzazione in materia di protezione dei dati, facilitando l'implementazione delle norme di accountability richieste dalle legislazioni.
Con l'evoluzione del panorama normativo e delle minacce informatiche, è più vitale che mai adottare un approccio integrato alla gestione della sicurezza. La resilienza tecnica, documentata in modo sistematico, diventa così non solo una questione di conformità, ma un pilastro fondamentale per la fiducia e la reputazione aziendale.
Se sei un consulente privacy, DPO o semplicemente un appassionato della materia iscriviti ad AIP ed avrai molti vantaggi e la possibilità di confrontarti con un network di professionisti italiani.
Pillole di Privacy - monitoraggio della produttività da remoto
martedì 20 ottobre 2026
 Leggi tutto...
Pillole di Privacy - sicurezza informatica pratica e misure tecniche
venerdì 16 ottobre 2026
Leggi tutto...
CONDIVIDI QUESTA PAGINA!